
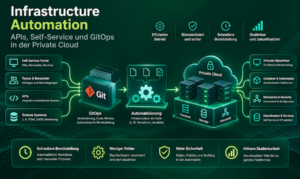
Infrastructure Automation: Von manuellen Abläufen zu API-gesteuertem Private-Cloud-Betrieb
Automatisierung in modernen Rechenzentren bedeutet mehr als das Ausführen einzelner Skripte. Ziel ist ein reproduzierbares Betriebsmodell, in dem Bereitstellung, Änderungen, Richtlinien und Lifecycle-Prozesse über definierte Schnittstellen, versionierbare Konfigurationen und kontrollierte Workflows ausgeführt werden.
API-first statt Klickfolgen
VMware Cloud Foundation 9.1 positioniert die Plattform als API-first Private Cloud. Infrastruktur- und Automatisierungsfunktionen werden über konsistente API-Verträge bereitgestellt, sodass Prozesse nicht an manuelle UI-Abläufe gebunden bleiben. Das erleichtert die Integration in Service-Management-, DevOps- und Plattform-Engineering-Prozesse.
Self-Service braucht Governance
Self-Service ist nur nachhaltig, wenn technische Freiheiten mit Richtlinien kombiniert werden. VCF Automation 9.1 führt dafür Infrastructure Policies ein, mit denen beispielsweise Workload-Platzierung und Governance-Vorgaben systematisch gesteuert werden können. Automatisierung wird damit vom reinen Provisioning zu einem kontrollierten Betriebsmechanismus.
GitOps: unterstützter Service und Tech Preview unterscheiden
Bei GitOps sind zwei Ebenen zu unterscheiden: Der Argo-CD-Supervisor-Service ist nach Broadcom bereits seit VCF 9.0.1 verfügbar und für produktive Nutzung unterstützt. Die mit VCF 9.1.1 vorgestellte zentrale GitOps-Integration in VCF Automation für organisationsweiten Self-Service wurde dagegen als Tech Preview angekündigt. Tech-Preview-Funktionen sind nicht mit allgemein verfügbaren, produktiv unterstützten Funktionen gleichzusetzen.
Das produktübergreifende Prinzip bleibt gleich: Ein versionierter Sollzustand wird mit der laufenden Umgebung abgeglichen. Git-Reviews und Freigaben können Änderungen nachvollziehbar machen; sie ersetzen jedoch weder Berechtigungsprüfungen noch eine geeignete Test- und Wiederherstellungsstrategie.
Automatisierung benötigt Guardrails
Automatisierte Abläufe können Fehler ebenso schnell vervielfachen wie korrekte Konfigurationen. Deshalb gehören Validierung, Rollen- und Berechtigungskonzepte, Secrets-Management, Logging, Tests, Rollback-Strategien und Change-Kontrolle in das Automatisierungsdesign. Kritische Änderungen sollten nicht allein deshalb automatisch erfolgen, weil eine API verfügbar ist.
Neueste Beiträge
- Infrastructure Automation: APIs, Self-Service und GitOps in der Private Cloud
- Omnissa Horizon 8: VDI, Remote Apps und vGPU richtig planen
- VMware Cloud Foundation 9.1: Architektur, Lifecycle und Migration
- RAG und Private AI: Unternehmenswissen kontrolliert für KI nutzen
- Storage für VMware: vSAN, SAN, Fibre Channel und externe Arrays
Schreibe einen Kommentar
Du musst angemeldet sein, um einen Kommentar abzugeben.